



МВД Таджикистана предупреждает: на сайтах интернета запущен опасный вирус под названием «Petya»!
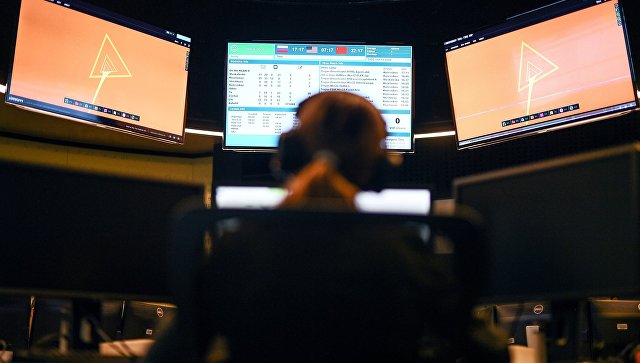
Министерство внутренних дел Таджикистана доводит до сведения граждан, что на интернет-сайтах запущен ещё один опасный вирус под названием «Petya», говорится в сообщении, опубликованном на официальном сайте МВД РТ. По данному сообщению, способ распространения вируса «Petya»в локальной сети аналогичен распространению вируса «WannaCry».
В связи с этим МВД предупреждает: «Наиболее простой метод защиты от вируса «Petya» и других аналогичных вирусов – не отвечать и не открывать сомнительные письма от людей, которые вам не незнакомы. В случае обнаружения подобного письма незамедлительно удалите его. Будьте бдительны, обновляйте windows и антивирусное ПО (программное обеспечение)!».
Напоминаем, что активированный во вторник злоумышленниками вирус-шифровальщик был отнесен к уже известному семейству вымогателей «Petya», однако позднее стало известно, что речь идет о новом семействе вредоносного ПО. «Лаборатория Касперского» окрестила новый вирус «ExPetr».
«Проведенный нашими экспертами анализ показал, что у жертв изначально не было шансов вернуть свои файлы. Исследователи «Лаборатории Касперского» проанализировали ту часть кода зловреда, которая связана с шифрованием файлов, и выяснили, что после того, как диск зашифрован, у создателей вируса уже нет возможности расшифровать его обратно», — сообщает лаборатория.
Как отмечают в компании, для расшифровки необходим уникальный идентификатор конкретной установки трояна. В ранее известных версиях схожих шифровальщиков Petya/Mischa/GoldenEye идентификатор установки содержал информацию, необходимую для расшифровки. В случае ExPetr такого идентификатора нет. Это означает, что создатели зловреда не могут получать информацию, которая требуется для расшифровки файлов. Иными словами, жертвы вымогателя не смогут вернуть свои данные, поясняет «Лаборатория Касперского».
Вирус блокирует компьютеры и требует 300 долларов в биткоинах, сообщает «РИА Новости» со ссылкой на сотрудников компании Group-IB. Атака началась во вторник около 11.00 (по московскому времени). По данным СМИ, на 18.00 среды биткоин-кошелек, который был указан для перевода средств вымогателям, получил девять переводов. С учетом комиссии пострадавшие перевели хакерам порядка 2,7 тысячи долларов.
По данным антивирусной компании ESET, атака началась с Украины, которая больше других стран пострадала от нее. Согласно рейтингу компании по странам, пострадавшим от вируса, на втором месте после Украины — Италия, на третьем — Израиль. В первую десятку также вошли Сербия, Венгрия, Румыния, Польша, Аргентина, Чехия и Германия. Россия заняла в этом списке 14-е место.
 Расширяется сотрудничество Таджикистана и Казахстана в сфере здравоохранения
 Состоялась научно-практическая конференция, посвященная Дню Президента Республики Таджикистан
 В Государственном природном заповеднике «Зоркуль» установлены автоматические фотоловушки
 Между Таджикистаном и Казахстаном подписано Соглашение об информационном сотрудничестве в сфере пенсионного обеспечения
 Медиафорум в Душанбе стал площадкой для диалога молодых журналистов Таджикистана и России
 В Хороге продолжается строительство современного шестиэтажного корпуса областной больницы
 На заседании Общественного совета Республики Таджикистан обсудили новые механизмы защиты прав трудовых мигрантов
 Душанбинская ТЭЦ: «Потребители могут позвонить по короткому номеру 14-44 для решения проблем»
 Принятие Конституции в чрезвычайно сложный период стало одним из исторических достижений народа
 Российско-Таджикский медиафорум начнётся сегодня в Душанбе
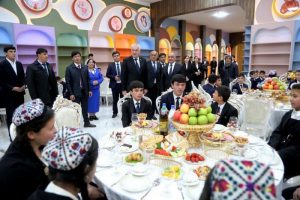 Воспитанникам школы-интерната города Истаравшана вручены подарки от Лидера нации
 В Душанбе обсудили актуальные вопросы развития национальной государственности Таджикистана в меняющемся мире